Grupul de hackeri care a revendicat atacul cibernetic de la primăria din Timișoara, în vizorul FBI: „210 victime, din februarie”. 34% dintre acțiuni au vizat ținte din Europa
 Adaugă-ne ca sursă preferată în Google
 Urmărește Libertatea in Google Discover
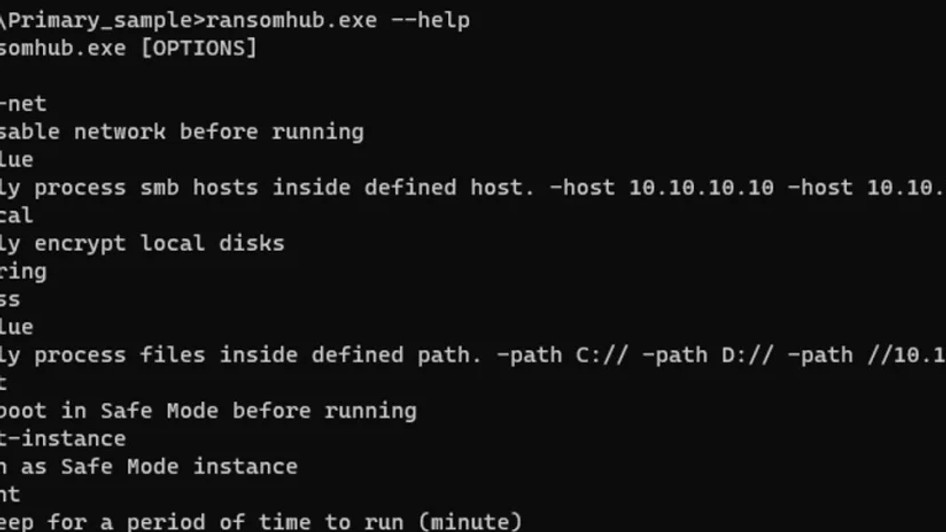
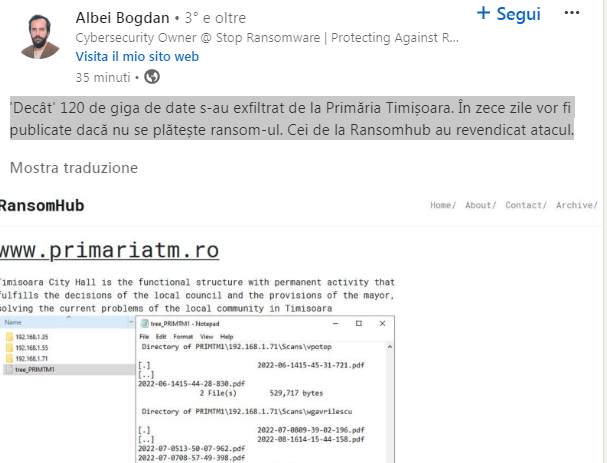
Bogdan Albei, fondatorul platformei stop-ransomware.ro, cel care a găsit datele personale furate de hackeri după atacul cibernetic de la Primăria Timișoarei, din 26 august, scoase la vânzare pe Telegram, a dezvăluit, pe LinkedIn, că grupul RansomHub a revendicat atacul.
- Ransomware este un tip de software cu obiectivul principal de a infecta computerul sau sistemul unei victime, de a-i cripta fișierele sau de a bloca întregul sistem. Ulterior, atacatorii cer o răscumpărare în schimbul furnizării unei chei de decriptare sau a unui instrument de deblocare.
„«Decât» 120 de giga de date s-au exfiltrat de la Primăria Timișoara. În zece zile vor fi publicate dacă nu se plătește ransom-ul. Cei de la RansomHub au revendicat atacul”, a notat Bogdan Albei.
Într-un aviz comun „urgent” publicat pe 29 august și citat de Forbes, FBI și Agenția pentru Securitate Cibernetică și Infrastructură au confirmat că „organizațiile din aproape fiecare sectorul industrial” au fost vizate de RansomHub.
Operațiunile ransomware ale RansomHub „sunt eficiente și de succes”, în ciuda faptului sunt „noi” pe piața hackerilor, în condițiile în care au apărut abia în februarie.
Au atras „talente criminale”
Cunoscut anterior sub nume precum Cyclops și Knight, RansomHub a reușit „atragerea talentelor criminale de la grupuri de ransomware binecunoscute, precum ALPHV și LockBit”.
FBI a menționat că RansomHub, care adoptă metodologia de extorcare dublă standard de criptare și exfiltrare a datelor, a vizat cu succes cel puțin 210 organizații.
Victimele infractorilor cibernetici acoperă sectoare industriale multiple, de la tehnologia informației, servicii guvernamentale, asistența medicală, finanțe, transport și chiar serviciile de urgență.
Grupul este responsabil atât pentru atacul ransomware de la UnitedHEalth Group, cât și, mai recent, pentru atacul asupra companiei de de petrol și gaze Halliburton.
„Nota de răscumpărare nu include, în general, o cerere inițială de răscumpărare sau instrucțiuni de plată”, se spune în aviz, ci mai degrabă „oferă victimei o adresă unică de pe Dark Web pentru a contacta atacatorii. Victimele au în general între trei și 90 de zile pentru a plăti răscumpărarea“, a mai transmis FBI, înainte ca datele să fie publicate pe site-ul de scurgeri RansomHub.
Toate organizațiile ar trebui „să ia foarte în serios amenințarea de atac RansomHub”, iar FBI a sfătuit să urmeze trei strategii „de atenuare”:
- Instalați actualizări pentru sistemele de operare, software și firmware imediat ce sunt lansate.
- Autentificare multi-factor rezistentă la phishing, fără SMS.
- Educați utilizatorii să recunoască și să raporteze încercările de phishing.
Activitatea RansomHub a crescut constant în fiecare lună din februarie 2024, cu cel puțin 48 de atacuri observate până acum în august, potrivit portalului ZeroFox.
Aproximativ 34% dintre atacurile RansomHub au vizat organizații din Europa. Un sfert din atacurile la nivel planetar aparține grupului.