Un atac cibernetic a blocat cea mai mare conductă de petrol din Statele Unite
 Adaugă-ne ca sursă preferată în Google
 Urmărește Libertatea in Google Discover
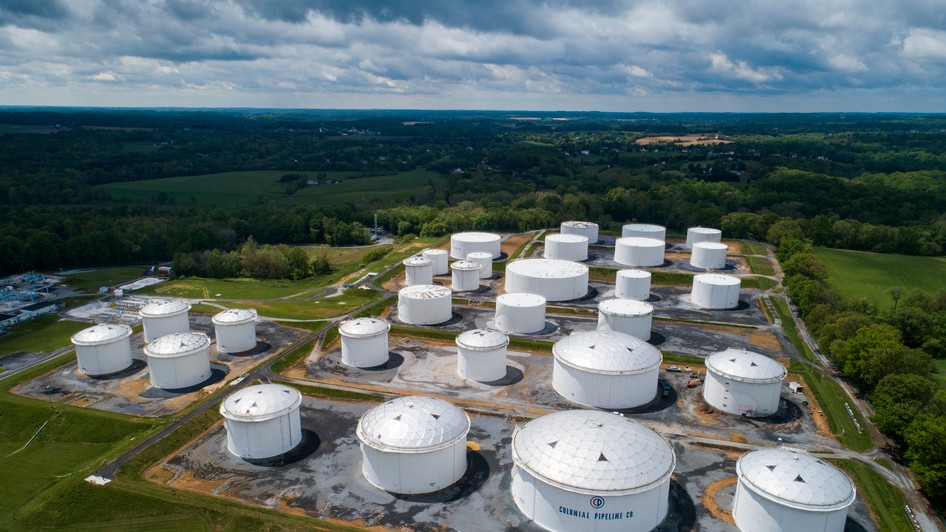
Operatorul celei mai mari conducte de combustibil din țară, Colonial Pipeline, a fost vineri victima unui atac de cibernetic de tip ransomware, obligându-l să închidă temporar toate operațiunile. Oleoductul, care transportă 2,5 milioane de barili pe zi, asigură 45% din aprovizionarea cu motorină, benzină și kerosen a Coastei de Est a SUA, potrivit Reuters.
Administrația Biden a emis o decizie de urgență pentru 18 state americane care permite transportul combustibilului pe șosea. Experții spun că prețurile vor crește temporar cu câteva procente, dar impactul va fi mult mai grav dacă situația se va prelungi.
Mai multe surse au confirmat că atacul ransomware a fost cauzat de o bandă de hackeri numită DarkSide, care s-a infiltrat în rețeaua Colonial, compania care deține conducta, și a preluat controlul asupra a circa 100 GB de date.
Hackerii cer răscumpărare pentru a debloca sistemul informatic.
DarkSide este cunoscut pentru desfăşurarea de atacuri ransomware şi extorcarea victimelor, evitând, în acelaşi timp, selectiv, ţintele din statele post-sovietice.
Software-ul rău intenţionat utilizat în atac a fost un ransomware, au spus două surse din industria de securitate cibernetică familiare cu această chestiune.
Ransomware este un tip de malware conceput pentru blocarea sistemelor prin criptarea datelor şi solicitarea plăţii pentru recâştigarea accesului.
Programele malware au crescut în popularitate în ultimii cinci ani. Colonial a angajat o firmă terţă de securitate cibernetică, pentru a lansa o anchetă, şi a contactat forţele de ordine şi alte agenţii federale, a spus aceasta.