Vile fantomă în Santorini, curse cu taxiul de 175 de euro și note de plată umflate la restaurante: țepele pe care le pot lua turiștii în Grecia
 Adaugă-ne ca sursă preferată în Google
 Urmărește Libertatea in Google Discover
Avertisment major pentru românii care își petrec vacanța în Grecia sau urmează să plece în insulele elene în vârful de sezon estival. Autoritățile din Republica Elenă au intensificat controalele pe teren și au declanșat o ofensivă împotriva speculei, a evaziunii fiscale și a fraudelor din ce în ce mai sofisticate care îi vizează pe vizitatorii străini.
Cuprins:
Controalele extinse efectuate de Autoritatea Independentă pentru Venituri Publice (AADE) în prima parte a lunii august în destinații extrem de populare, precum Mykonos, Paros, Rodos, Corfu, Creta sau Eghina, au scos la iveală nereguli fiscale la 37,42% dintre localurile de alimentație publică și spațiile de divertisment verificate, potrivit eKathimerini. Inspectorii au înregistrat mii de cazuri în care clienții nu au primit bon fiscal, aplicând amenzi usturătoare și dispunând închiderea temporară pentru 48 de ore a numeroase localuri.
Curse de taxi la prețuri exorbitante și note de plată umflate
Pe lângă neregulile fiscale din restaurante, polițiștii eleni au intervenit ferm și în sectorul transportului de persoane. Mai mulți taximetriști au fost reținuți în Atena și în portul Lavrio după ce au perceput tarife de-a dreptul absurde. Printre cazurile documentate se numără o cursă de la aeroport până în centrul Capitalei elene pentru care un turist a fost pus să plătească nu mai puțin de 175 de euro.
Totodată, autoritățile au primit numeroase reclamații la adresa unor restaurante care practicau prețuri exagerate fără a le afișa în prealabil în meniu. Turiștii s-au trezit la finalul mesei cu note de plată uriașe pentru produse simple, fără să fi fost informați clar asupra costurilor.
Mii de euro pierduți pe vile fantomă în Santorini și atacuri pe Booking.com
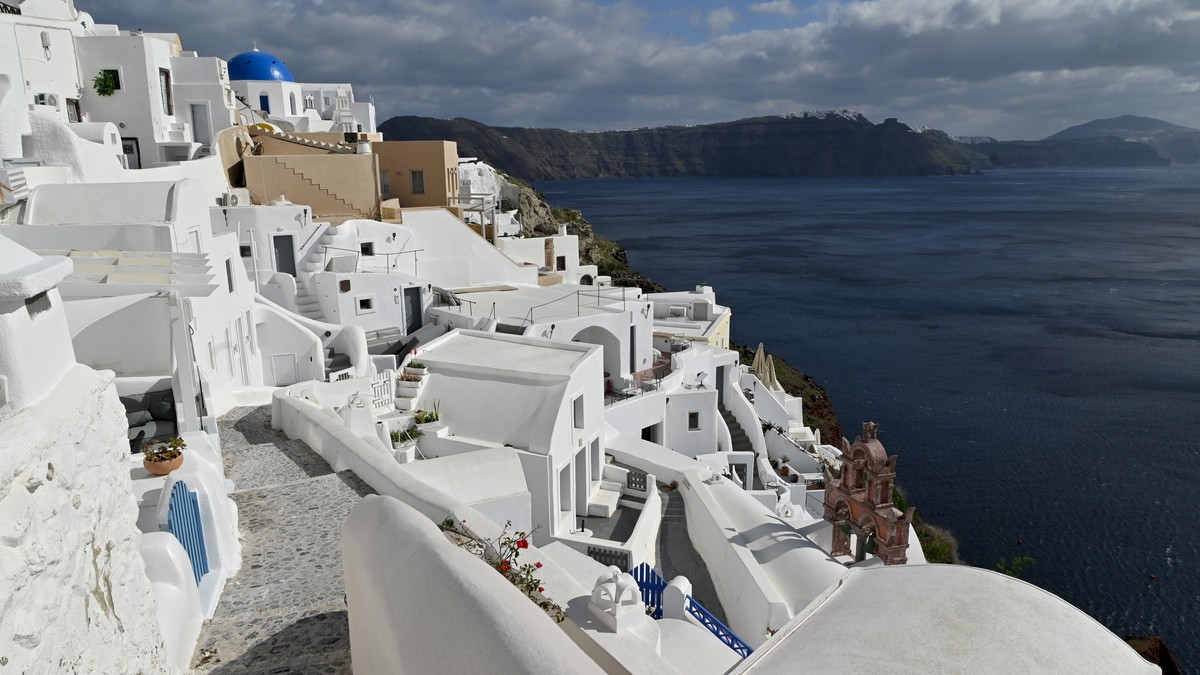
Escrocheriile s-au mutat rapid și în mediul digital, devenind din ce în ce mai greu de detectat de vacanțieri. Oamenii legii au destructurat rețele infracționale care creau site-uri imobiliare false și încasau avansuri de mii de euro pentru închirierea unor vile de lux inexistente pe insula Santorini.
O altă metodă de fraudare extrem de periculoasă vizează atacurile de tip spear-phishing asupra unităților de cazare. Infractorii cibernetici reușesc să preia controlul asupra conturilor oficiale ale hotelurilor și folosesc datele de acces furate pentru a trimite solicitări de plată personalizate și frauduloase către turiști, direct prin intermediul platformelor de rezervări precum Booking.com.
Reprezentanții Băncii Centrale a Greciei precizează însă că nivelul general al fraudelor rămâne scăzut la nivel național. Volumul plăților electronice frauduloase a reprezentat doar 0,013% din totalul tranzacțiilor de peste 120 de miliarde de euro derulate anul trecut, iar fraudele cu carduri bancare au scăzut cu 16% în primul trimestru din 2026. Cu toate acestea, autoritățile le recomandă turiștilor o atenție sporită la validarea plăților și la verificarea prețurilor înainte de orice comandă.