UPDATE | Atacul cibernetic s-a soldat cu "peste 200.000 de victime în peste 150 de țări". Europol: "Numărul victimelor ar putea crește"
 Adaugă-ne ca sursă preferată în Google
 Urmărește Libertatea in Google Discover
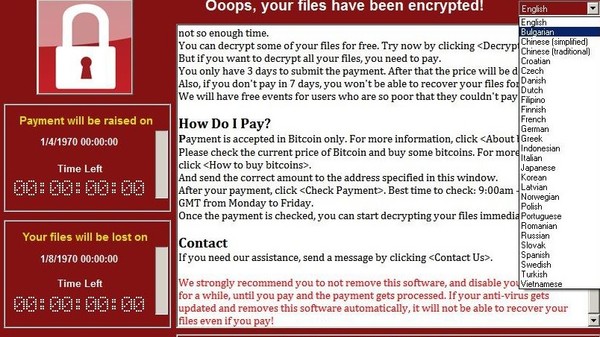
Atacul cibernetic fără precedent a făcut peste sute de mii de victime în peste 150 de țări. Virusul WannaCry a afectat funcționarea unui număr mare de întreprinderi şi organizaţii, inclusiv spitale britanice, constructorul francez Renault şi sistemul bancar rus, relatează AFP.
Cuprins:
UPDATE 15 mai, ora 11:00. Din cauza atacului cibernetic mai multe institutii publice au functionat cu intarziere. Angajatii INS nu au avut voie sa deschida calculatoarele pana nu s-a facut un control la servere.
Totodată, uzinele Dacia și-au reluat activitatea.
"Luni, 15 mai, la ora 7,00, activitatea platformei industriale Dacia Mioveni a fost reluată în mod normal, urmare a mobilizării și reactivității echipelor noastre. Toate sistemele informatice ale Grupului Renault România funcționează normal și sunt securizate", se precizează într-un comunicat transmis de Direcția Comunicare din cadrul Grupului Renault România.
Conform aceleiași surse, întreruperea temporară a activității a fost necesară pentru a proteja compania de efectele atacului cibernetic.
"După ce, vineri, 12 mai, virusul informatic Ransomeware a afectat Groupe Renault, situația este acum sub control. Au fost întreprinse imediat o serie de măsuri proactive, cum ar fi suspendarea temporară a activității industriale pentru a stopa răspândirea virusului și a proteja Grupul. Acest atac cibernetic a avut loc în diferite țări, diferite sectoare de activitate și companii", se menționează în comunicat.
UPDATE 13.50: Atacul cibernetic a făcut peste 200.000 de victime în peste 150 de țări, a anunțat directorul Europol, care a avertizat că "amenințarea este în creștere".
"Desfășurăm operațiuni împotriva a circa 200 de atacuri cibernetice pe an, însă până acum nu am mai văzut un astfel de atac", a subliniat șeful Europol, oficiul european de poliție. El a mai spus că cel mai probabil numărul victimelor va crește, când "oamenii se vor întoarce luni la muncă și își vor deschide calculatorul".
Anchetatori și experți informatici internaționali încercau duminică să îi identifice pe hackerii care s-au aflat la originea atacului informatic, ce ar putea lovi din nou în zilele următoare.
Din Rusia şi până în Spania şi din Mexic şi până în Vietnam, zeci de mii de computere au fost infectate cu virusul WannaCry, care este un program de răscumpărare care exploatează o falie în sistemele Windows, divulgată în documente piratate ale Agenţiei americane de securitate NSA.
Un cercetător în domeniul securităţii cibernetice, deţinătorul contului @Malwaretechblog, a declarat pentru AFP că a găsit o modalitate de încetinire a propagării virusului. Cu toate acestea, experții erau prudenți cu privire la extinderea virusului.
”Nu ştim încă dacă suntem pe o pantă ascendentă sau descendentă. Suntem în continuare în faza de analiză”, a declarat pentru AFP Laurent Maréchal, un expert în securitate cibernetică la McAfee.
Serviciul public al sănătăţii britanice (NHS; cu 1,7 milioane de salariaţi) pare că a fost una dintre principalele victime şi potenţial cea mai îngrijorătoare, punând în pericol pacienţi. Nu a fost însă singurul.
- Atacul cibernetic uriaș a afectat aproape 100 de țări. Companii gigantice, școli și spitale au fost ținta hackerilor
- Atac cibernetic la fabrica Dacia din Mioveni. Producția a fost oprită
- Mai multe spitale din Marea Britanie, vizate de un atac informatic. Hackerii cer bani pentru ca doctorii să poată folosi calculatoarele
Constructorul francez de automobile Renault a declarat sâmbătă pentru AFP că a fost afectat, iar instalaţii de producţie erau oprite în Franţa, dar şi în Slovenia, la filiala sa Revoz.
Uzina Dacia Renault din România a fost de asemenea afectată, la fel ca şi uzina britanică Sunderland a constructorului japonez Nissan, partenerul Renault. Banca centrală rusă a anunţat că sistemul bancar al ţării a fost vizat de atacul cibernetic, dar şi mai multe ministere, iar hackerii au încercat să forţeze instalaţiile informatice ale reţelei feroviare.
Gigantul american de livrare de colete FedEx sau compania spaniolă de telecomunicaţii Telefonica, unde angajaţi au fost îndemnaţi prin megafon să-şi oprească computerele, au fost de asemenea afectate.
”Este cel mai important atac de acest tip din istorie”, a declarat pentru AFP Mikko Hypponen, un reprezentant al societăţii de securitate informatică F-Secure, cu sediul în Finlanda, evocând ”130.000 de sisteme afectate în peste 100 de ţări”.
- Ministrul Comunicaţiilor: Actualizaţi-vă sistemul de operare şi faceţi backup la date!
- România este pe locul nouă în topul celor mai afectate țări de atacul informatic
- Un cercetător în securitate cibernetică a descoperit întâmplător cum poate fi oprit virusul WannaCry
Câți bani au fost strânși din răscumpărare
Fostul hacker spaniol Chema Alonso, devenit responsabilul securităţii cibernetice la Telefonica, a conchis sâmbătă pe blogul său că, în ciuda ”zgomotului mediatic pe care l-a provocat, acest ransomware nu a avut mult impact real”, deoarece ”putem vedea în portmoneul bitcoin utilizat că numărul de tranzacţii” este slab. Potrivit ultimului bilanţ de sâmbătă, doar ”6.000 de dolari au fost plătiţi” celor care cer răscumpărare, susține Alonso.
Această sumă modestă îl determină pe Amar Zendik, conducătorul societăţii de securitate Mind Technologies, să încline către un atac comis de ”hackeri” care doresc mai degrabă ”să dea o lovitură” decât să facă bani.
Mai mult, autorităţile americane, britanice şi franceze i-au sfătuit pe privaţi, întreprinderile şi organizaţiile afectate să nu plătească.
Recomandările Bitdefender pentru evitarea infectării cu ransomware a companiilor
- Faceţi o evidenţă clară a tuturor datelor deţinute şi a localizării lor, astfel încât infractorii să nu atace sisteme de a căror existenţa nu ştiaţi.
- Faceţi recurent o copie a datelor nou intrate în companie, inclusiv a informaţiilor de pe dispozitivele angajaţilor, astfel încât recuperarea acestora să fie mai facilă în eventualitatea unei criptări.
- Asiguraţi-vă că datele critice/sensibile ale companiei sunt stocate şi într-o infrastructură fără conexiune la internet şi permanent monitorizată.
- Segmentaţi reţeaua. Atât pentru a optimiza traficul de reţea, cât şi accesul la date, segmentarea reţelei poate îngreuna muncă unui atacator de a ajunge rapid la datele critice ale companiei. Nu ţineţi toate datele într-un singur loc care poate fi accesat de oricine din companie.
- Angajaţii trebuie informaţi în mod constant despre bunele practici în materie de securitate cibernetică. Insistaţi pe recomandarea de a nu accesa în niciun caz linkuri sau fişiere ataşate provenite de la expeditori necunoscuţi, modalitatea favorită de atac a infractorilor cibernetici.
- Puneţi la punct o strategie de comunicare internă capabilă să anunţe rapid angajaţii când un virus ajunge în reţeaua companiei.
- Înainte că un atac să aibă loc, stabiliţi împreună cu factorii de decizie din companie dacă plătiţi recompensa cerută de către atacatori sau dacă vă asumaţi pierderea datelor şi iniţiaţi o investigaţie. De regulă, atacatorii solicită recompense de mii sau zeci de mii de dolari companiilor pentru a reda utilizatorilor la accesul la datele criptate.
- Faceţi o analiză a ameninţărilor informatice cu furnizorii pentru a află ce riscuri de securitate comportă fiecare dispozitiv sau aplicaţie cumpărate de companie.
- Instruiţi echipele de securitate informatică să realizeze teste de rezistenţă pentru a găsi din timp eventuale vulnerabilităţi.
Bitdefender a publicat și o hartă în timp real care arată desfășurarea atacurilor. Harta poate fi consultată aici.