Conturile de WhatsApp, Signal și Telegram, atacate de hackerii ruși. Avertismentul FBI și DNSC: „Nu trimiteți acest cod”
 Adaugă-ne ca sursă preferată în Google
 Urmărește Libertatea in Google Discover
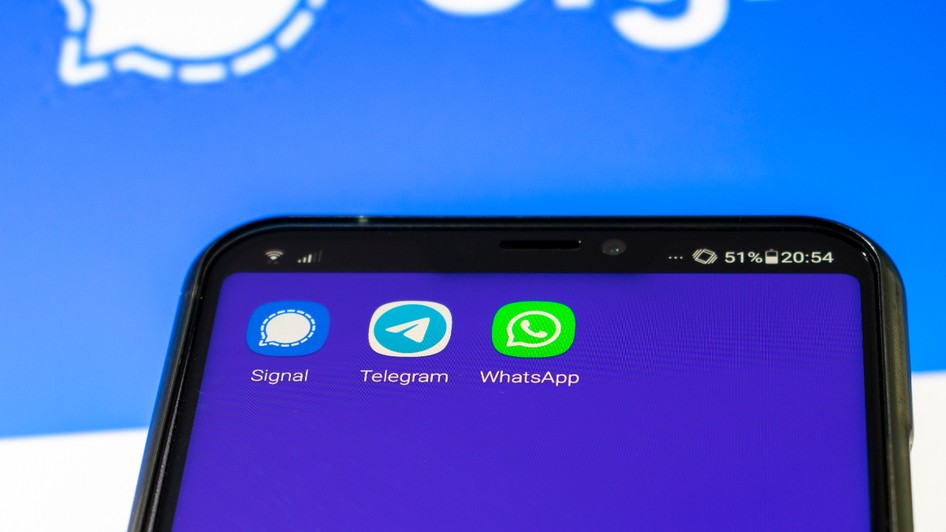
FBI și CISA au emis pe 26 iunie 2026 o alertă privind o campanie activă de phishing, care vizează utilizatorii aplicațiilor criptate (Signal, WhatsApp, Telegram), a transmis Directoratul Național pentru Securitate Cibernetică (DNSC), pe pagina de Facebook.
Cuprins:
Cum procedează atacatorii
În acest context, atacatorii transmit mesaje care pretind că sunt trimise din partea „suportului tehnic" al aplicației, care par oficiale, anunțând probleme de securitate sau sincronizare, scrie DNSC.
Potențiala victimă este direcționată să activeze backup-ul contului, ulterior să trimită cheia de recuperare (Recovery Key), sub pretextul „confirmării" sau „restaurării" contului.
DNSC subliniază faptul că serviciile de suport ale aplicațiilor de mesagerie nu solicită niciodată coduri de verificare, PIN-uri sau chei de back-up în cadrul aplicației. De asemenea, nu trimit link-uri de „verificare" sau „restaurare" a contului. Totodată, comunică exclusiv prin canale oficiale, de exemplu, e-mail.
Activitatea este atribuită unor grupuri asociate serviciilor de informații ruse
Persoanele vizate sunt: oficiali guvernamentali, personal militar, jurnaliști și persoane cu acces la informații sensibile. Activitatea este atribuită unor grupuri asociate serviciilor de informații ruse (FSB și structuri militare), urmărite public sub denumirile UNC5792 și UNC4221.
Ce faci în situația în care ai primit un astfel de mesaj
Conform DNSC, nu introduce și nu trimite cheia de recuperare nimănui.
„Dacă ai trimis deja cheia, regenerează-o imediat din Settings → Backup (cheia veche rămâne validă la infinit, inclusiv pe un cont nou creat cu același număr!)”, conform DNSC.
De asemenea, mesajul trebuie raportat, iar expeditorul blocat. DNSC mai scrie că autenticitatea trebuie verificată printr-un canal oficial, niciodată prin link-uri primite în chat.