Noua metodă cu care sunt păcăliți șoferii când plătesc parcarea: cum funcționează frauda cu mesaje false și ce trebuie să faci
 Adaugă-ne ca sursă preferată în Google
 Urmărește Libertatea in Google Discover
O nouă metodă de înșelăciune face primele victime în România. Principala țintă sunt șoferii care primesc mesaje false când plătesc parcarea. Aceștia trebuie să fie foarte atenți și să verifice numele din platformele menționate în sms-uri și să se asigure că detaliile privind plățile sunt reale.
Cuprins:
- Mesajele sunt concepute să fie credibile pentru șoferii care plătesc pentru locurile de parcare publice
- Cum funcționează și cum recunoști frauda cu mesaje pentru parcare
- Ce trebuie să faci dacă primești sms-uri false pentru plata parcării
- Ce să faci dacă ai introdus datele cardului după ce ai primit un sms fals pentru plata parcării
- DNSC avertizează asupra unei noi tentative de colectare ilegală de date
- Mecanismul prin care sunt colectate datele bancare
Mesajele sunt concepute să fie credibile pentru șoferii care plătesc pentru locurile de parcare publice
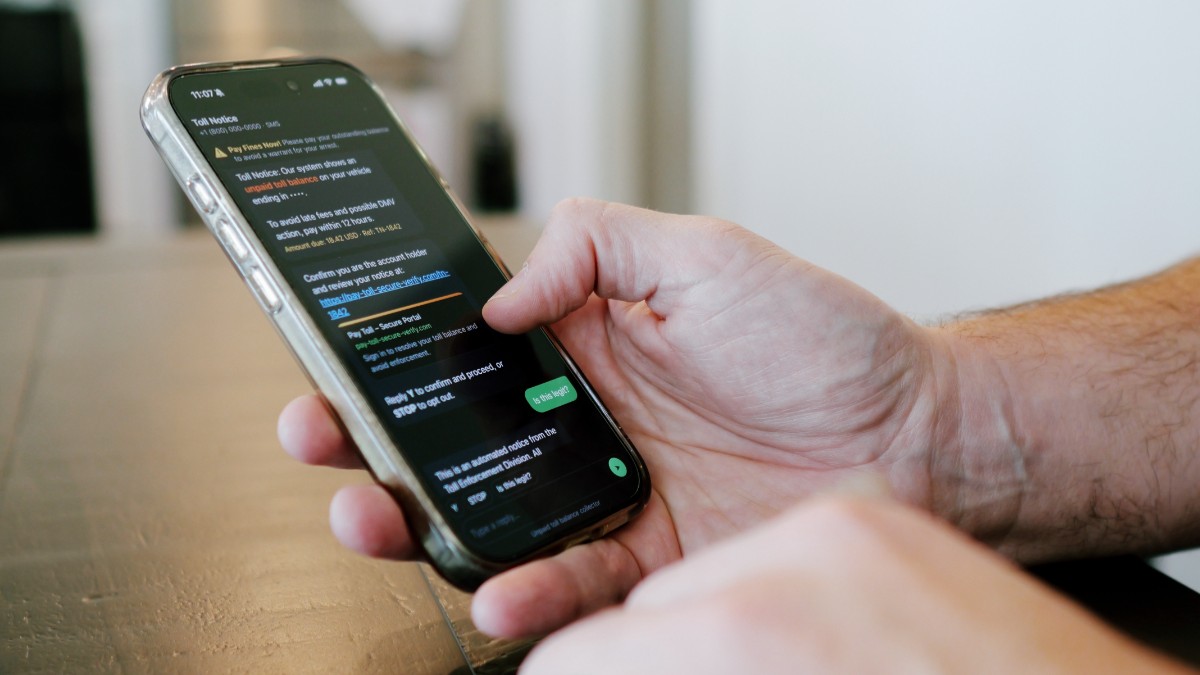
Potrivit Inspectoratului de Poliţie al Judeţului Tulcea, mesajele sunt create astfel încât să inducă în eroare, invocând plăţi restante, penalităţi sau termene limită. Directoratul Național de Securitate Cibernetică a emis, în urmă cu doar câteva zile, un avertisment privind noua metodă de îșelăciune din România. SMS-urile false se pare că fac deja primele victime la Tulcea.
„Scopul acestora este de a determina destinatarii să acceseze link-ul din mesaj şi să introducă date personale ori bancare pe pagini false, controlate de infractori”, au explicat poliţiştii, potrivit News.ro. Această metodă se aliniază altor tentative de phishing raportate anterior, inclusiv cele care implicau amenzi rutiere false.
Cum funcționează și cum recunoști frauda cu mesaje pentru parcare
Poliţiştii oferă câteva indicii pentru identificarea mesajelor frauduloase:
- Mesajul creează un sentiment de urgenţă şi îndeamnă la acţiuni imediate;
- Include un link pentru efectuarea plăţii;
- Solicită introducerea datelor personale sau bancare;
- Expeditorul este necunoscut sau foloseşte numere şi adrese care nu aparţin companiei sau instituţiei invocate.
Ce trebuie să faci dacă primești sms-uri false pentru plata parcării
Pentru a preveni fraudele, poliţiştii recomandă:
- Să nu accesezi link-uri primite prin SMS-uri suspecte;
- Să nu introduci date personale sau bancare în urma accesării acestor link-uri;
- Să verifici informaţiile doar prin aplicaţiile şi site-urile oficiale ale furnizorilor de servicii;
- Să ştergi mesajele suspecte şi să le raportezi ca spam.
Ce să faci dacă ai introdus datele cardului după ce ai primit un sms fals pentru plata parcării
Dacă ai fost victima unei astfel de fraude şi ai introdus datele cardului pe o pagină falsă, poliţiştii te sfătuiesc să contactezi imediat banca pentru blocarea cardului. În paralel, trebuie să sesizezi cea mai apropiată unitate de poliţie pentru a raporta incidentul.
Inspectoratul de Poliţie al Judeţului Tulcea subliniază importanţa vigilenţei şi a verificării surselor înainte de a lua orice decizie financiară, mai ales în cazul mesajelor care generează presiune sau urgenţă, notează News.ro.
DNSC avertizează asupra unei noi tentative de colectare ilegală de date
Directoratul Național de Securitate Cibernetică a emis o avertizare oficială referitoare la o nouă campanie de mesaje text de tip smishing prin care utilizatorii din România sunt vizați de tentative de colectare neautorizată de date personale și financiare. Atacatorii cibernetici trimit mesaje SMS în care susțin că destinatarii au obligații de plată neachitate pentru servicii de parcare.
Reprezentanții instituției precizează că mecanismul utilizat în această tentativă de fraudă se bazează pe simularea urgenței și pe aplicarea de presiune psihologică. Utilizatorii sunt anunțați mai întâi că înregistrează o restanță, după care le este prezentată o opțiune de a achita suma direct, fără aplicarea unor penalități suplimentare.
Mecanismul prin care sunt colectate datele bancare
Mesajele trimise de atacatori stabilesc un termen-limită scurt pentru efectuarea plății, avertizând că depășirea acestuia va atrage taxe de întârziere de cel puțin 200 de lei, precum și posibile consecințe asupra istoricului de creditare. Textul include un link către o pagină web externă, concepută pentru a imita interfața unui portal oficial de plăți.
Potrivit experților DNSC, în cazul în care un utilizator accesează linkul și introduce datele cardului bancar sau informații cu caracter personal, aceste date ajung direct în baza de date controlată de atacatori. Ulterior, informațiile compromise pot fi utilizate pentru tranzacții financiare neautorizate sau pentru accesarea nepermisă a conturilor bancare.
Pentru prevenirea compromiterii datelor, DNSC recomandă populației să nu acceseze linkuri primite prin mesaje text nesolicitate și să nu introducă informații confidențiale pe site-uri ale căror adrese nu au fost verificate în prealabil. Verificarea existenței unor eventuale restanțe la taxele de parcare trebuie făcută exclusiv prin accesarea directă a site-urilor oficiale ale primăriilor sau ale operatorilor autorizați.