1,5 milioane de imagini intime, expuse online după o scurgere masivă pe aplicațiile de dating
 Adaugă-ne ca sursă preferată în Google
 Urmărește Libertatea in Google Discover
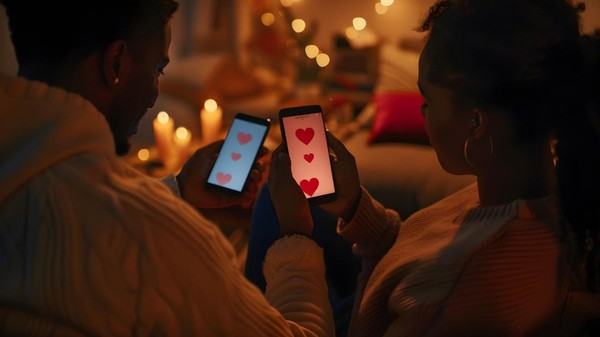
O scurgere de date masivă a expus informații sensibile ale utilizatorilor mai multor aplicații de dating, potrivit unui raport recent al BBC. Cinci aplicații dezvoltate de M.A.D Mobile, inclusiv BDSM People, Chica, Pink, Translove și Brish, au fost afectate de această breșă de securitate.
Cuprins:
Descoperirea breșei de securitate
Conform raportului, între 800.000 și 900.000 de persoane folosesc aceste aplicații de dating. Multe dintre imaginile expuse conțineau conținut explicit.
Expertul în securitate Aras Nazarovas de la cybernews.com a descoperit vulnerabilitatea în timpul unei analize a codului sursă. El a găsit credențiale de acces la un depozit digital care putea fi accesat fără parolă.
„Prima aplicație pe care am analizat-o a fost BDSM People. Prima imagine din folder arăta un bărbat gol în anii '30”, a declarat Nazarovas pentru BBC. „Mi-am dat seama imediat că acest folder nu ar trebui să fie public în niciun caz”.
Riscuri pentru utilizatori
Printre imaginile expuse după scurgerea de informații de pe aplicațiile de dating se numărau nu doar fotografii de profil, ci și capturi din mesaje private și chiar imagini eliminate de moderatori pentru încălcarea regulilor. Aceste date ar putea fi folosite de infractori cibernetici pentru șantaj.
Pentru utilizatorii din țări unde homosexualitatea este persecutată, astfel de imagini pot fi chiar amenințătoare pentru viață. Deși imaginile nu erau asociate cu nume de utilizator sau nume reale, infractorii ar putea folosi software specializat pentru a identifica persoanele afectate.
Reacția întârziată a dezvoltatorului
M.A.D Mobile a fost informat despre problemă pe 20 ianuarie 2025, dar a reacționat abia după ce BBC a solicitat informații vinerea trecută. Breșa de securitate a fost între timp închisă.
Compania nu a oferit explicații pentru întârzierea de luni bune în răspunsul la avertismentele repetate.