

Rusia a piratat 10.000 de camere din România și alte state NATO pentru a urmări circulația ajutoarelor către Ucraina

 Adaugă-ne ca sursă preferată în Google
 Urmărește Libertatea in Google Discover
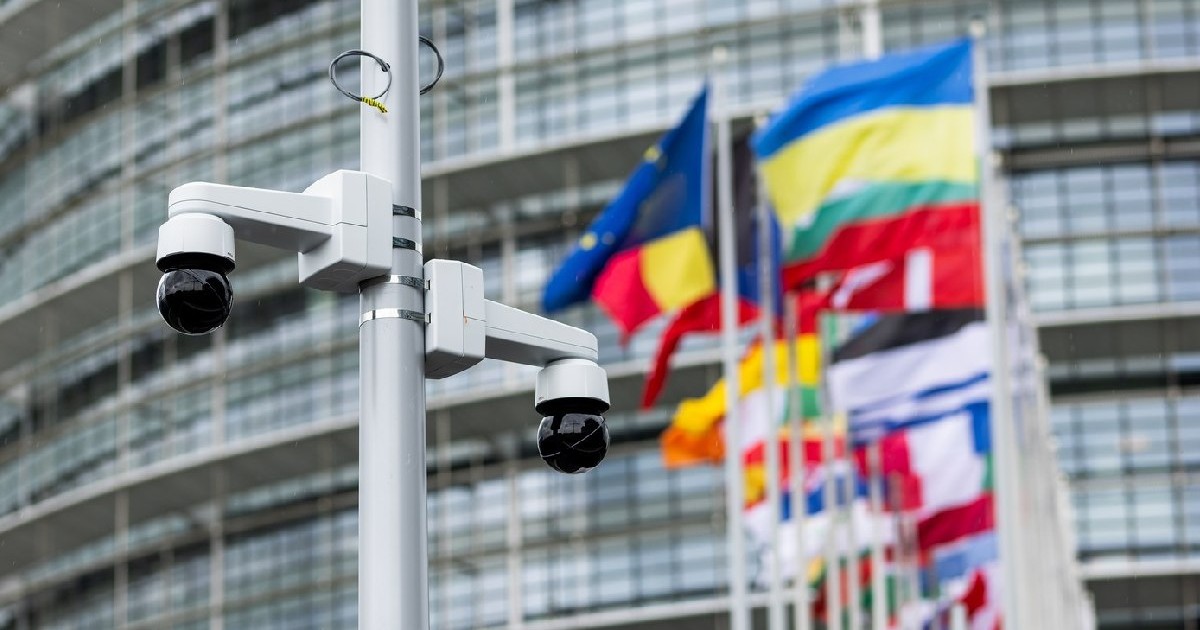
Serviciile de informații britanice și aliate au dezvăluit că Rusia a accesat ilegal aproximativ 10.000 de camere de supraveghere din România și alte state NATO, pentru a monitoriza circulația ajutoarelor către Ucraina. Potrivit The Guardian majoritatea camerelor vizate se află în Ucraina și România, în apropierea instalațiilor militare și a gărilor.
Operațiune de spionaj cibernetic
O unitate specializată a Direcției principale de informații de la Moscova (GRU) a folosit diverse metode pentru a accesa ilegal sistemele de supraveghere.
Mai exact, agenții ruși trimiteau, printre altele, de e-mailuri înșelătoare, cu conținut pornografic sau informații profesionale false, pentru a obține parole de cont.
„E-mailurile au fost de obicei scrise în limba maternă a țintei și trimise unui singur destinatar”, arată raportul Centrului Național pentru Securitate Cibernetică (NCSC) din Regatul Unit.
Agenții ruși s-au dat drept personal IT pentru a obține acces la conturi în unele cazuri.
De asemenea, au fost accesate orarele feroviare pentru a urmări circulația ajutoarelor.
„Pe lângă faptul că au vizat entități logistice, actorii din cadrul unității 26165 au folosit probabil accesul la camere private în locații-cheie, cum ar fi punctele de trecere a frontierei, instalațiile militare și gările, pentru a urmări mișcarea materialelor în Ucraina”, se arată în aviz.
„Actorii au folosit și servicii municipale legitime, cum ar fi camerele de supraveghere a traficului”.
Pe lângă România și Ucraina, operațiunea a vizat și sisteme de supraveghere din Polonia, Ungaria și Slovacia.
Aproximativ 80% din camerele accesate de Rusia se află în Ucraina, iar 10% în România, restul fiind distribuite în celelalte țări menționate.
Unitatea GRU 26165, cunoscută și sub numele de APT 28 și Fancy Bear a desfășurat operațiunea atât împotriva organizațiilor publice, cât și private din state NATO, începând cu 2022.
Măsuri de protecție recomandate
Centrul Național de Securitate Cibernetică din Regatul Unit a făcut apel la companiile private implicate în furnizarea de ajutor să ia măsuri imediate pentru a se proteja.
„Această campanie rău intenționată a serviciului de informații militare al Rusiei prezintă un risc serios pentru organizațiile vizate, inclusiv pentru cele implicate în furnizarea de asistență Ucrainei”, a precizat Paul Chichester, directorul operațiunilor NCSC.
Autoritățile britanice recomandă organizațiilor să crească monitorizarea sistemelor, să utilizeze autentificarea multifactor cu factori puternici și să aplice prompt actualizările de securitate pentru a gestiona vulnerabilitățile.
Avizul privind această operațiune de spionaj cibernetic a fost elaborat în colaborare cu agenții din SUA, Germania, Republica Cehă, Polonia, Australia, Canada, Danemarca, Estonia, Franța și Olanda.









tomitan 22.05.2025, 15:44
Multumim SRI!"Sunteti cei mai buni!" PS .La SRI trdbuie taiatin carne vie ,facut concedieri masive , incepand cu toti coloneii si generalii facuti la apelul bocancilor iar Dl.David sa desfiinteze fabrica de diplome " Academia SRI".O rusine de institutie ,plina de sinecuristi si fosti securisti