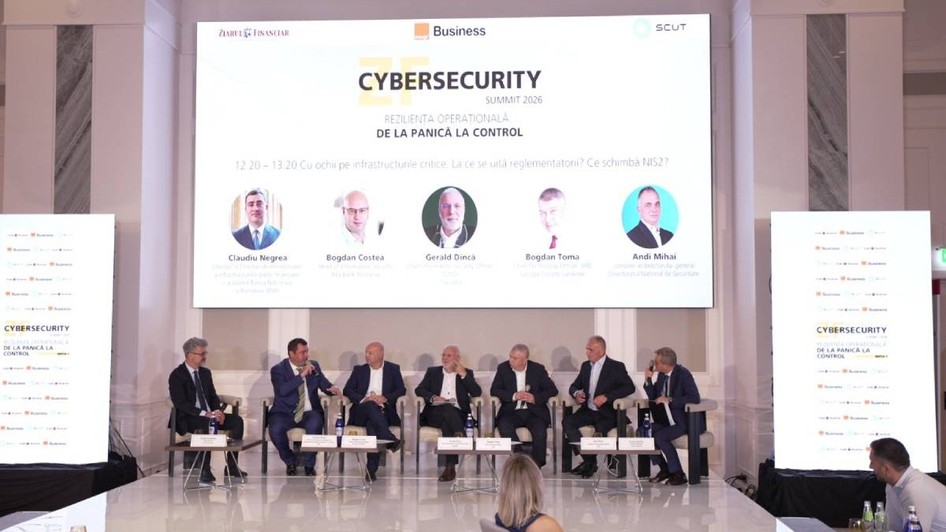
Cum să te aperi în fața hackerilor: am fost la conferința „Reziliența operațională: de la panică la control” ca să descoperim cele mai bune metode de protecție digitală
 Adaugă-ne ca sursă preferată în Google
 Urmărește Libertatea in Google Discover
Mediul de afaceri se confruntă cu o schimbare majoră de paradigmă în ceea ce privește siguranța datelor. Un eveniment recent, intitulat sugestiv „Reziliența operațională: de la panică la control”, co-organizat de Orange Business, a reunit la București experți în securitate, antreprenori și reprezentanți ai autorităților. Concluzia generală a discuțiilor a fost una pe cât de simplă, pe atât de alarmantă: niciun sistem nu este impenetrabil, iar întrebarea nu mai este „dacă” o companie va fi atacată, ci „când” se va întâmpla acest lucru.
Cuprins:
- Țintele preferate: mitul corporațiilor și realitatea IMM-urilor
- Costul ignoranței și mentalitatea „mie nu mi se va întâmpla”
- Lecții dure din viața reală
- Tehnologia în slujba infractorilor: rolul Inteligenței Artificiale
- Charl van der Walt, Head of Security Research la Orange Cyberdefense, a explicat pe larg despre cum AI-ul te poate ajuta sau te poate compromite
- Noile reglementări și recomandări de urmat
- Măsuri Esențiale pentru Reziliența Operațională:
- Concluzii: de la competiție la alianțe strategice
Evenimentul a adus în prim-plan o perspectivă rară și foarte valoroasă pentru mediul de afaceri: lecțiile concrete învățate în business în urma unui atac cibernetic și, totodată, și cele asumate public. Depășind discursul clasic bazat pe frică, discuția s-a mutat pe reziliența operațională, adică pe capacitatea reală a unei companii de a absorbi șocul, de a menține active serviciile critice și de a relua activitatea într-un timp record atunci când inevitabilul se întâmplă. Într-o piață în care atacurile cibernetice încă sunt privite ca un subiect tabu, să ai deschiderea de a împărtăși experiența post-incident transformă vulnerabilitatea într-o resursă strategică din care poate trage învățăminte întreaga comunitate de business.
Referitor la aceste provocări, Mădălin Dumitru, CEO la SCUT a subliniat pentru Libertatea că cea mai mare barieră rămâne mentalitatea greșită conform căreia companiile mici sau medii nu sunt ținte atractive pentru hackeri. „Nu mai este vorba despre dacă vei fi atacat, ci despre când vei fi atacat”, avertizează acesta, punctând că primul pas esențial în securizare este diagnoza corectă prin analize de risc, urmată direct de instruirea oamenilor. În viziunea sa, factorul uman rămâne cea mai vizată vulnerabilitate, motiv pentru care parteneriatul cu specialiști cu experiență pot face diferența între un incident gestionat rapid și un dezastru operațional, indiferent dacă organizația are un singur angajat sau zece mii.
În altă ordine de idei, participanții la conferință au subliniat și ei că abordarea tradițională, axată exclusiv pe prevenție, trebuie înlocuită rapid cu un concept mai amplu: reziliența operațională. Într-un mediu dominat de atacuri tot mai sofisticate, obiectivul principal al unui business trebuie să devină capacitatea de a absorbi atacurile cibernetice și de a-și relua activitatea în cel mai scurt timp posibil, limitând astfel pagubele financiare și de imagine.
Țintele preferate: mitul corporațiilor și realitatea IMM-urilor
O temă recurentă a fost demontarea unei iluzii periculoase: aceea că hackerii vizează doar giganții din industrie. Datele prezentate de experții internaționali au demonstrat contrariul. S-a raportat o creștere masivă, de aproape 50%, a incidentelor de extorcare digitală la nivel global în ultimii doi ani. Mai mult, tendința este într-o continuă accelerare pe măsură ce digitalizarea devine o normă.
În mod surprinzător pentru mulți administratori de afaceri, victimele predominante nu sunt multinaționalele, ci întreprinderile mici și mijlocii (IMM). De la microîntreprinderi cu sub 10 angajați, până la firme medii, acestea devin ținte ușoare deoarece, de cele mai multe ori, nu dispun de o infrastructură adecvată de apărare. Corelația este simplă. O economie în dezvoltare atrage după sine o expunere proporțională a firmelor nepregătite, atacatorii profitând de cele mai mici vulnerabilități.
Costul ignoranței și mentalitatea „mie nu mi se va întâmpla”
Un alt punct central al dezbaterilor a vizat diferența uriașă dintre investiția în soluții de protecție și costurile recuperării după un incident major. Specialiștii locali au atras atenția asupra unui decalaj semnificativ de mentalitate între piața românească și cea din Europa de Vest. S-a făcut o paralelă interesantă cu piața asigurărilor obligatorii de locuințe, subliniindu-se că mulți antreprenori români aleg pur și simplu să ignore riscul cibernetic, bazându-se pe o șansă iluzorie de a fi ocoliți de probleme.
Totuși, calculele care s-au făcut pe scena evenimentului au rolul de a te trezi puțin la realitate. Costul unui pachet de securitate de bază pentru o firmă mică echivalează adesea cu prețul unei cafele zilnice. Prin contrast, un atac reușit poate genera pierderi care ar fi acoperit bugetul de securitate al acelei firme pentru un deceniu sau chiar mai mult. Lipsa unei apărări minime a fost catalogată drept un act de iresponsabilitate managerială în contextul actual, o „cheltuială făcută în silă” care se răzbună amarnic pe termen mediu.
Lecții dure din viața reală
Pentru a ilustra gravitatea situației, pe scena evenimentului au fost prezentate studii de caz din România, expuse chiar de către cei care le-au trăit. Aceste povești demonstrează că atacurile nu se întâmplă doar „în teorie”.
- Sistemul de sănătate privat: reprezentantul unei companii care furnizează software medical a povestit cum un incident major a fost izolat la doar o fracțiune din serverele rețelei. Cheia recuperării rapide a fost existența unor copii de siguranță stocate fizic („la rece”) pe medii externe și refuzul conducerii de a reporni sistemele înainte de a identifica exact unde s-a produs breșa.
- Soluțiile software pentru HoReCa: o firmă de tehnologie a descoperit într-o dimineață că atacatorii au vizat și șters inclusiv copiile de siguranță primare din cloud. Recuperarea s-a făcut cu mare dificultate și doar cu sprijinul autorităților, forțând compania să implementeze ulterior proceduri drastice care permit restaurarea sistemelor de backup în sub 10 minute.
- Sectorul transporturilor: Cel mai dramatic exemplu financiar despre care s-a povestit a fost cel al unei companii de transporturi și logistică care, în doar o jumătate de oră, a pierdut un capital de peste 100.000 de euro. Sumele au fost transferate prin zeci de operațiuni succesive către conturi externe (în jurisdicții greu accesibile) și extrase ulterior prin bancomate de criptomonede, făcând recuperarea lor practic imposibilă.
Tehnologia în slujba infractorilor: rolul Inteligenței Artificiale
Discuțiile nu puteau ocoli subiectul Inteligenței Artificiale. Reprezentanții marilor furnizori de soluții de cybersecurity au explicat că, deși AI nu schimbă fundamental natura tehnică a unui atac, îi multiplică exponențial viteza și persistența. Un algoritm automatizat, antrenat să caute vulnerabilități (cum ar fi o parolă slabă folosită la comun sau un angajat neglijent care accesează linkuri suspecte), va rula neîncetat, 24/7, până va găsi o intrare nesecurizată.
Dacă în trecut exploatarea unei erori de sistem sau a unei vulnerabilități putea dura săptămâni de atacuri manuale cu forță brută, instrumentele moderne bazate pe AI reduc acest timp la nivel de secunde. Prin urmare, deciziile defensive trebuie luate cu aceeași viteză, lucru imposibil fără planuri de criză bine exersate la nivel de top management.
Charl van der Walt, Head of Security Research la Orange Cyberdefense, a explicat pe larg despre cum AI-ul te poate ajuta sau te poate compromite
Pe scena evenimentului a avut un segment destul de important și Charl van der Walt, Head of Security Research la Orange Cyberdefense, care a atras atenția asupra realității dure a „datoriei de securitate” acumulate de companii în ultimele decenii prin lipsa investițiilor.
Expertul a subliniat că, deși Inteligența Artificială nu schimbă mecanismele fundamentale ale unui atac cibernetic, aceasta îi conferă o persistență fără precedent: algoritmii vor scana neobosit până când vor găsi o vulnerabilitate, fie că este vorba despre o parolă banală sau despre o greșeală umană.
În plus, van der Walt a lansat un apel la solidaritate, cerând mediului business să nu mai considere protecția cibernetică drept „o cheltuială făcută în silă”. Mai mult, el a recomandat ca organizațiile, chiar și cele aflate în competiție directă, să înceapă să colaboreze și să privească securitatea ca pe un efort comun. În viziunea sa, întrebarea esențială pe care trebuie să și-o pună liderii de business nu mai este „cât ar trebui să cheltuiesc?”, ci „ce putem face împreună, ca societate, pentru a continua să construim într-un climat digital sigur?”.
„Multă vreme, principiul de bază a fost că atacatorii cibernetici au un avantaj asimetric: ei trebuie să reușească o singură dată, în timp ce apărătorii trebuie să reușească mereu. Dacă privim AI ca pe un accelerator, predicția mea este că va accelera atacatorii cibernetici mai rapid decât pe apărători, cel puțin dacă continuăm să facem aceleași lucruri ca până acum și doar adăugăm AI. Dacă, însă, folosim acest moment ca pe o oportunitate de a regândi modul în care acționăm, AI-ul poate fi folosit eficient. Dar trebuie să ne accelerăm eforturile într-o direcție nouă, nu doar să continuăm pe vechiul drum”, a completat într-un interviu pentru Libertatea Charl van der Walt.
Noile reglementări și recomandări de urmat
Reprezentanții autorităților statului au adus în discuție și noile norme legislative europene. Deși s-a menționat că scopul principal al instituțiilor este educarea și nu sancționarea imediată a mediului privat, amenzile pentru nerespectarea standardelor minime de securitate vor deveni, în viitorul apropiat, inevitabile pentru organizațiile care procesează date esențiale.
Măsuri Esențiale pentru Reziliența Operațională:
- Politici interne stricte: Eliminarea excepțiilor de la regulile de securitate și interzicerea reutilizării parolelor pe dispozitive personale sunt măsuri esențiale. Acestea au un impact așteptat în reducerea erorii umane, care reprezintă principala cauză a breșelor inițiale de securitate.
- Simulări de tip „Tabletop”: Antrenarea conducerii prin exerciții practice de răspuns la criză, renunțând la simple planuri teoretice „pe hârtie”. Acest tip de exercițiu previne panica în momentul unui atac real și permite luarea unor decizii rapide și coordonate.
- Back-up Offline: Stocarea periodică a datelor critice pe medii deconectate fizic de la rețeaua principală a companiei. Astfel, se garantează recuperarea datelor chiar și în cazul în care serverele principale și arhivele din cloud sunt compromise.
Concluzii: de la competiție la alianțe strategice
Mesajul final al conferinței „Reziliența operațională: de la panică la control”, co-organizată de Orange Business, a fost un apel ferm la schimbarea perspectivei strategice. Securitatea datelor nu mai trebuie privită marginal, exclusiv ca o nișă adiacentă departamentului IT, ci ca o prioritate absolută de business, a cărei responsabilitate cade direct pe umerii directorului general. Testarea procedurilor de criză prin simulări reale, asumate la vârf, este la fel de importantă precum achiziționarea celor mai performante sisteme de filtrare a amenințărilor.
Mai mult, experții internaționali prezenți la București recomandă trecerea de la o mentalitate strict concurențială la una de colaborare. Într-un ecosistem digital în care atacatorii cibernetici se coordonează în adevărate rețele globale, companiile trebuie să răspundă cu aceeași monedă.