Ce trebuie să facă clienții români ai companiei aeriene low-cost EasyJet afectați de atacul cibernetic care a compromis datele a 9.000.000 de persoane
 Adaugă-ne ca sursă preferată în Google
 Urmărește Libertatea in Google Discover
Compania britanică EasyJet a confirmat, pe 19 mai, că un ”atac cibernetic complex” a afectat aproximativ 9.000.000 de clienţi, ale căror date, inclusiv cele ale cardurilor de credit, au fost accesate de hackeri, a anunțat The Guardian.
Cuprins:
Atacul ar fi afectat serverele companiei britanice încă din ianuarie.
”Dar a fost nevoie de timp pentru a înţelege scopul atacului şi a identifica cine a fost afectat. În acest moment, accesul neautorizat în sistemele noastre a fost blocat”, a spus un reprezentant al companiei din Luton pentru BBC.
Au fost afectați clienții care au rezervat bilete în perioada 17 octombrie 2019 - 4 martie 2020.
Datele de pe 2.208 carduri de credit au fost compromise, iar furtul a inclus şi codul de securitate digitală CVV.
Cum s-a realizat atacul
Conform Bloomberg, angajați care lucrează de acasă au deschis vulnerabilități în rețea pentru multe e-mailuri de tip phishing, care se presupune a fi de la agenții de sănătate de încredere și cărora angajații le-au căzut pradă.
Pentru cei care au cardurile de credit afectate, au fost deja luate măsuri pentru a contacta toate aceste persoane și li s-a oferit consultanță, a declarat compania.
Atenție la phishing
EasyJet trimite deja e-mailuri către cele nouă milioane de clienţi ale căror adrese au fost furate și îi avertizează de posibile atacuri de phishing. Toți cei afectați vor fi înștiințați de compania că datele le-au fost compromise până la 26 mai.
Phishingul este o metodă de furt de identitate prin care se încearcă obținerea de la clienții unei organizații a unor date personale sau confidențiale. Pentru aflarea lor, atacurile de phishing se folosesc de un canal electronic de comunicație (e-mail, telefon) sau de un program informatic care exploatează vulnerabilitățile sistemului pentru a fura date. Acestea pot fi folosite ulterior pentru a efectua tranzacții în contul clientului respectiv.
Cei care sunt afectați trebuie foarte atenți la oricine îi apelează sau la e-mailurile care pretind că sunt trimise în numele EasyJet.
Sfaturile EasyJet privitoare la corespondența informatică
- Nu deschideți e-mailuri sau atașamente dacă aveți dubii cu privire la sursă.
- Asigurați-vă că știți cu cine aveți de-a face înainte de a dezvălui online orice informație personală.
- Verificați întotdeauna linkurile înainte de a face clic pe ele - puteți face acest lucru trecând peste link, pentru a vedea dacă sursa poate fi recunoscută.
- Nu faceți clic pe nici un link dacă nu sunteți sigur de proveniența acestuia.
Cum mi-au fost afectate datele și unde trebuie să fiu atent
Autorul acestui text a fost notificat de companie, care spune că a anunțat Centrul Național de Securitate Cibernetică și Oficiul Comisarului pentru Informații din Marea Britanie: ”Datele dvs. de pașaport și cardul de credit nu au fost accesate, dar informații despre unde călătoriți, numărul rezervării, data și valoarea acesteia au fost compromise”.
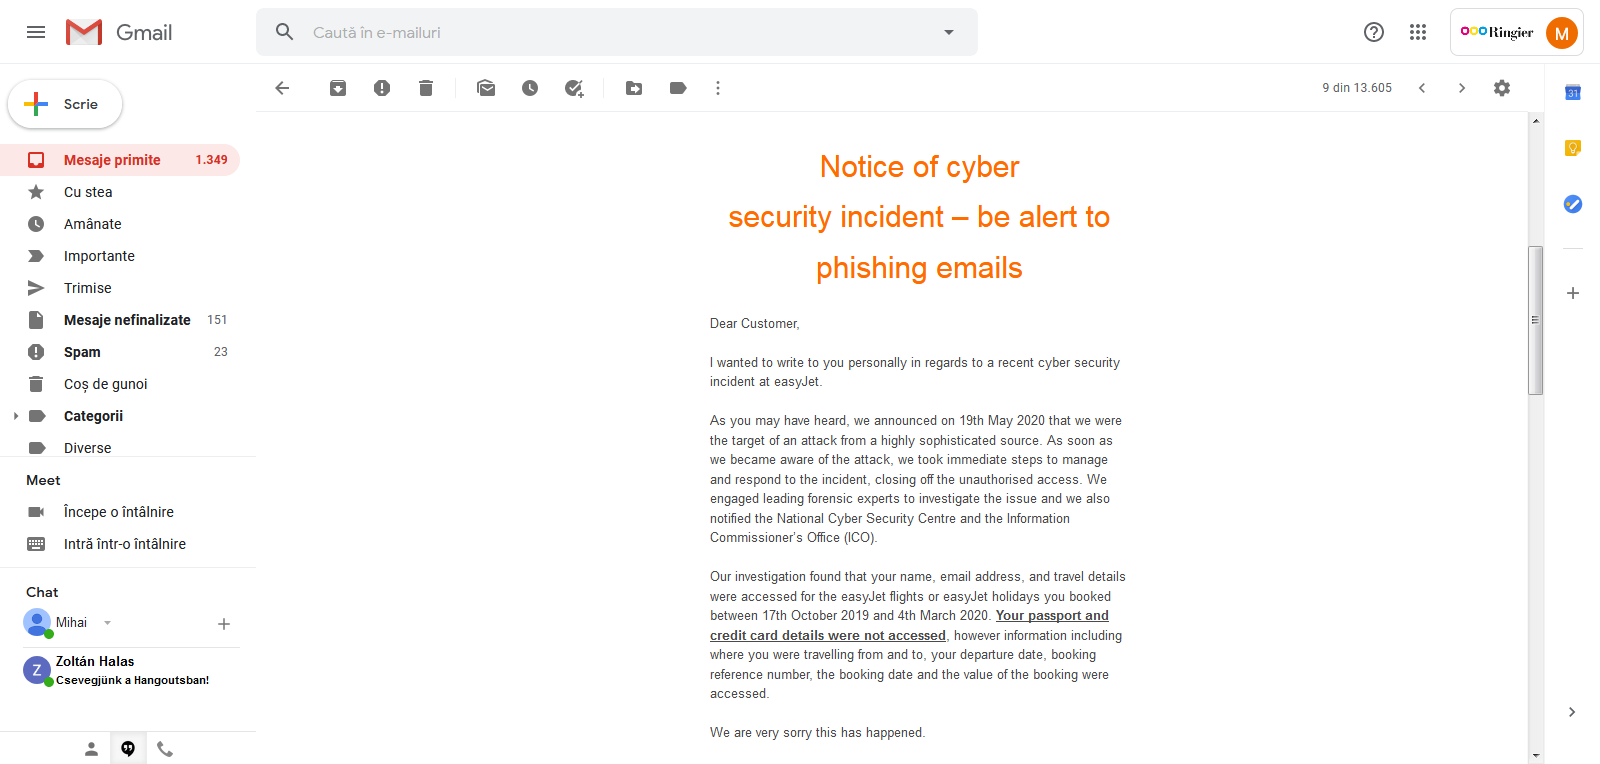
Sfătuim clienții să fie precauți cu privire la orice comunicare care provine de la EasyJet sau EasyJet Holidays. Noi nu vă vom contacta niciodată pentru a solicita detaliile contului sau informațiile de securitate și nu vă vom solicita niciodată să dezvăluiți parolele sau să vă schimbați parolele din contul EasyJet.Comunicare Easyjet:
Sfaturi EasyJet privitoare la cardul de credit
- Fii atent la facturile de pe cardul de credit.
- Ar trebui să schimbați toate parolele din conturile afectate.
- Dacă primiți un apel de la bancă legat de cardul dvs., prin care spune că a observat tranzacții frauduloase, ”stați în gardă”. Încheiați apelul, apoi sunați din nou banca pentru a verifica dacă ”situația este legitimă”.
- Nu oferiți coduri de acces sau parole nimănui, oricine ar pretinde că este.
Clienții pot primi consultanță suplimentară contactând www.actionfraud.police.co.uk. Se poate comunica prin adresa de email infoalert@easyjet.com sau prin https://twitter.com/easyjet
”Încă o dată, ne pare rău. Luăm foarte în serios siguranța și securitatea informațiilor clienților noștri și vom continua să luăm toate măsurile pentru a le proteja împotriva atacurilor viitoare”, a conchis compania.
Nu sunteți contactat de companie, ați scăpat
Dacă nu sunteți contactat înseamnă că informațiile dvs. nu au fost accesate, a mai transmis EasyJet.
În 2018, Cathay Pacific Airways Ltd. din Hong Kong a dezvăluit că hackerii au accesat informații la 9,4 milioane de clienți, cea mai mare scurgere de date suferită de o companie aeriană.
EasyJet are deja probleme din cauza pandemiei provocate de coronavirus care a forțat-o să țină avioanele la sol până pe 15 iunie, când a anunțat că va da drumul zborurilor interne, în Regatul Unit, dar şi în Franţa”. Conform companiei, masca va fi obligatorie la bordul avionului.
La începutul anului, și clienții companiei de home sharing AirBnB au fost afectați de un atac cibernetic. Clienții AirBnB și-au putut recupera banii pentru rezervările anulate aleatoriu.